HTB - Meow
Zaczynam przygodę z platformą Hack The Box (HTB) od najprostszego zadania – maszyny Meow, oznaczonej poziomem trudności Very Easy. To pierwszy krok w laboratorium HTB, który pozwala zapoznać się ze środowiskiem oraz podstawowym procesem realizacji zadań: podłączeniem do sieci laboratoryjnej, skanowaniem portów i przechwyceniem flagi.
Podłączenie do sieci laboratorium
Do sieci laboratoryjnej HTB można dołączyć na dwa sposoby:
- za pomocą Pwnboxa – symulatora dostępnego bezpośrednio w przeglądarce,
- poprzez połączenie VPN z własnej maszyny.
Aby skorzystać z VPN, w serwisie Hack The Box należy wybrać opcję Connect i pobrać plik konfiguracyjny.
Połączenie z użyciem OpenVPN na Kali Linux wygląda następująco:
sudo openvpn htb-1.ovpn # plik konfiguracyjny pobrany z panelu HTB
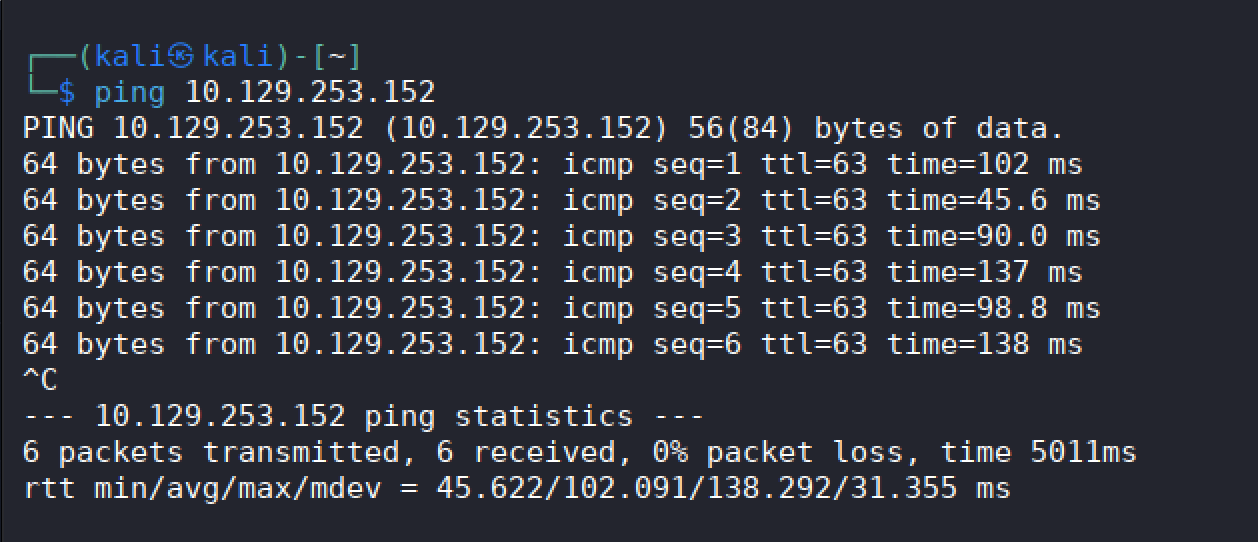
Po nawiązaniu połączenia warto zweryfikować, czy maszyna docelowa jest osiągalna w sieci:
Skanowanie i identyfikacja usługi
Zgodnie z treścią zadania celem jest ustalenie, jaka usługa nasłuchuje na porcie 23/tcp. Do skanowania wykorzystuję nmap:
nmap -p 23 10.129.253.152/24
Wynik skanowania wskazuje, że na hoście 10.129.253.152 port 23/tcp jest otwarty, a działającą na nim usługą jest telnet.
Zdobycie flagi
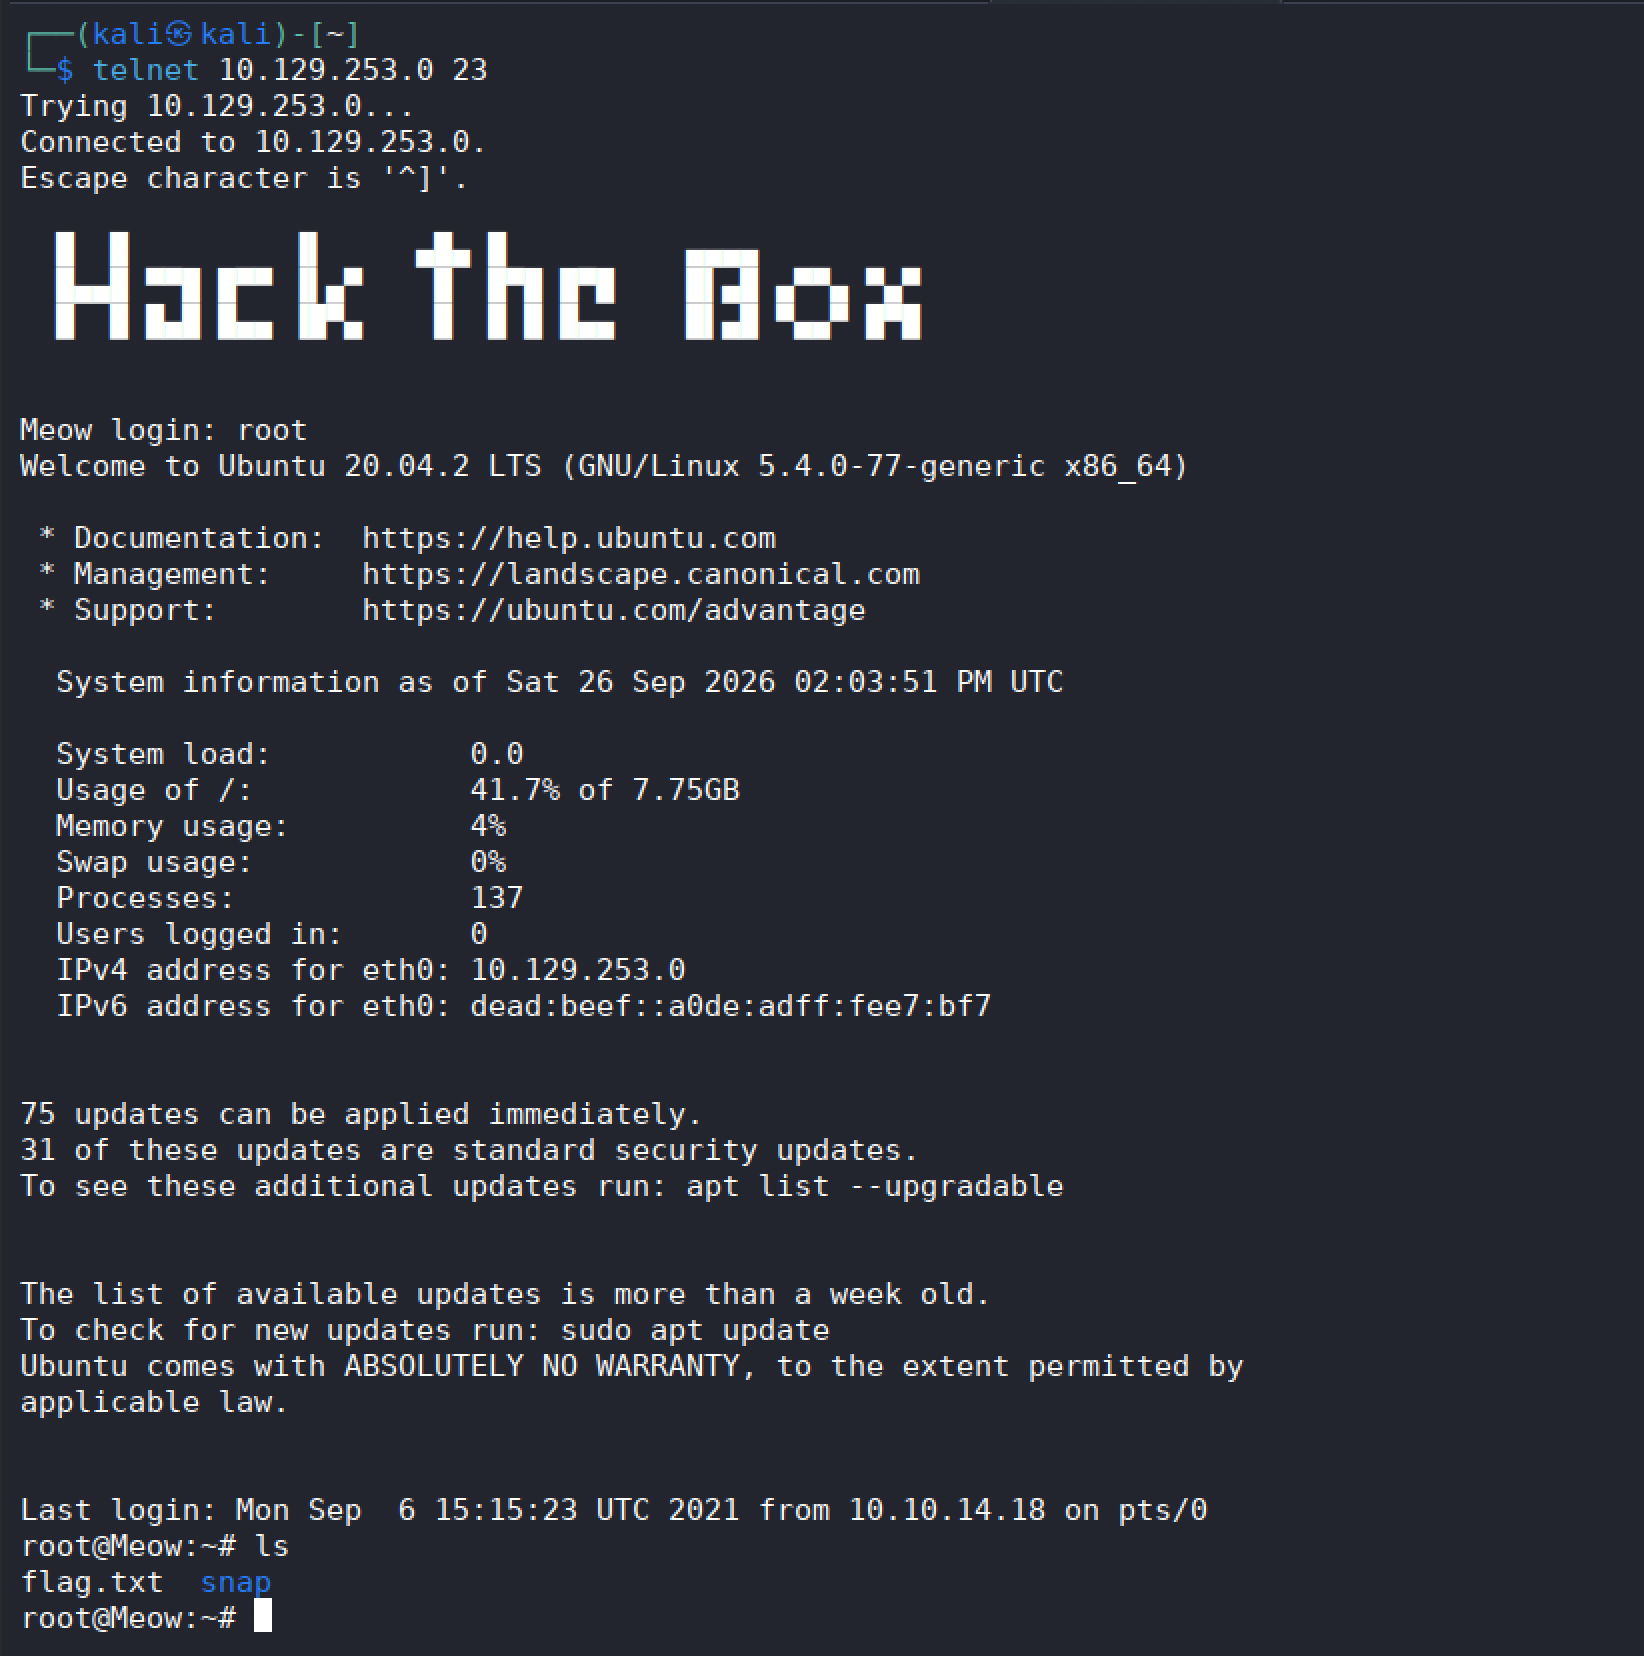
Nieszyfrowany, przestarzały protokół Telnet często bywa błędnie skonfigurowany, dlatego pierwszym krokiem jest próba zalogowania się jako root z pustym hasłem. Próba kończy się sukcesem – usługa nie wymaga żadnej autoryzacji i od razu otrzymuję dostęp do systemu.
W katalogu głównym znajduje się plik flag.txt, którego zawartość stanowi rozwiązanie zadania.
Podsumowanie
Zadanie Meow w prosty sposób pokazuje, jak duże ryzyko niesie ze sobą pozostawienie niezabezpieczonej usługi Telnet dostępnej w sieci. Brak wymogu autoryzacji pozwala każdemu, kto wykryje otwarty port, na natychmiastowe przejęcie pełnej kontroli nad systemem. W praktyce Telnet powinien zostać całkowicie wyłączony i zastąpiony szyfrowanym protokołem SSH.
Raport z testów można pobrać tutaj.